Observă
Examinează comportamentul paginii înaintea unei alegeri de consimțământ.
Scanare tehnică & confidențialitate Platformă publică
onGDPR.md verifică suprafața publică a unui website: cookie-uri, trackere, formulare și documente de informare. Raportul leagă constatările de dovezile observate și arată ce nu a putut fi verificat.
onGDPR.md
Examinează comportamentul paginii înaintea unei alegeri de consimțământ.
Testează refuzul și verifică ce cereri și mecanisme rămân active.
Organizează constatările, dovezile și limitele într-un raport pentru echipă.
Cookie-uri, trackere și comportamentul mecanismelor de consimțământ.
Probleme prioritizate și informații utile celor care întrețin website-ul.
Analize despre comportamentul site-urilor, cu metodologia și limitele publicate.
Scanarea tehnică susține pregătirea conformării. Nu este o certificare juridică și nu înlocuiește analiza completă a proceselor unei organizații.
onGDPR.md în detaliu
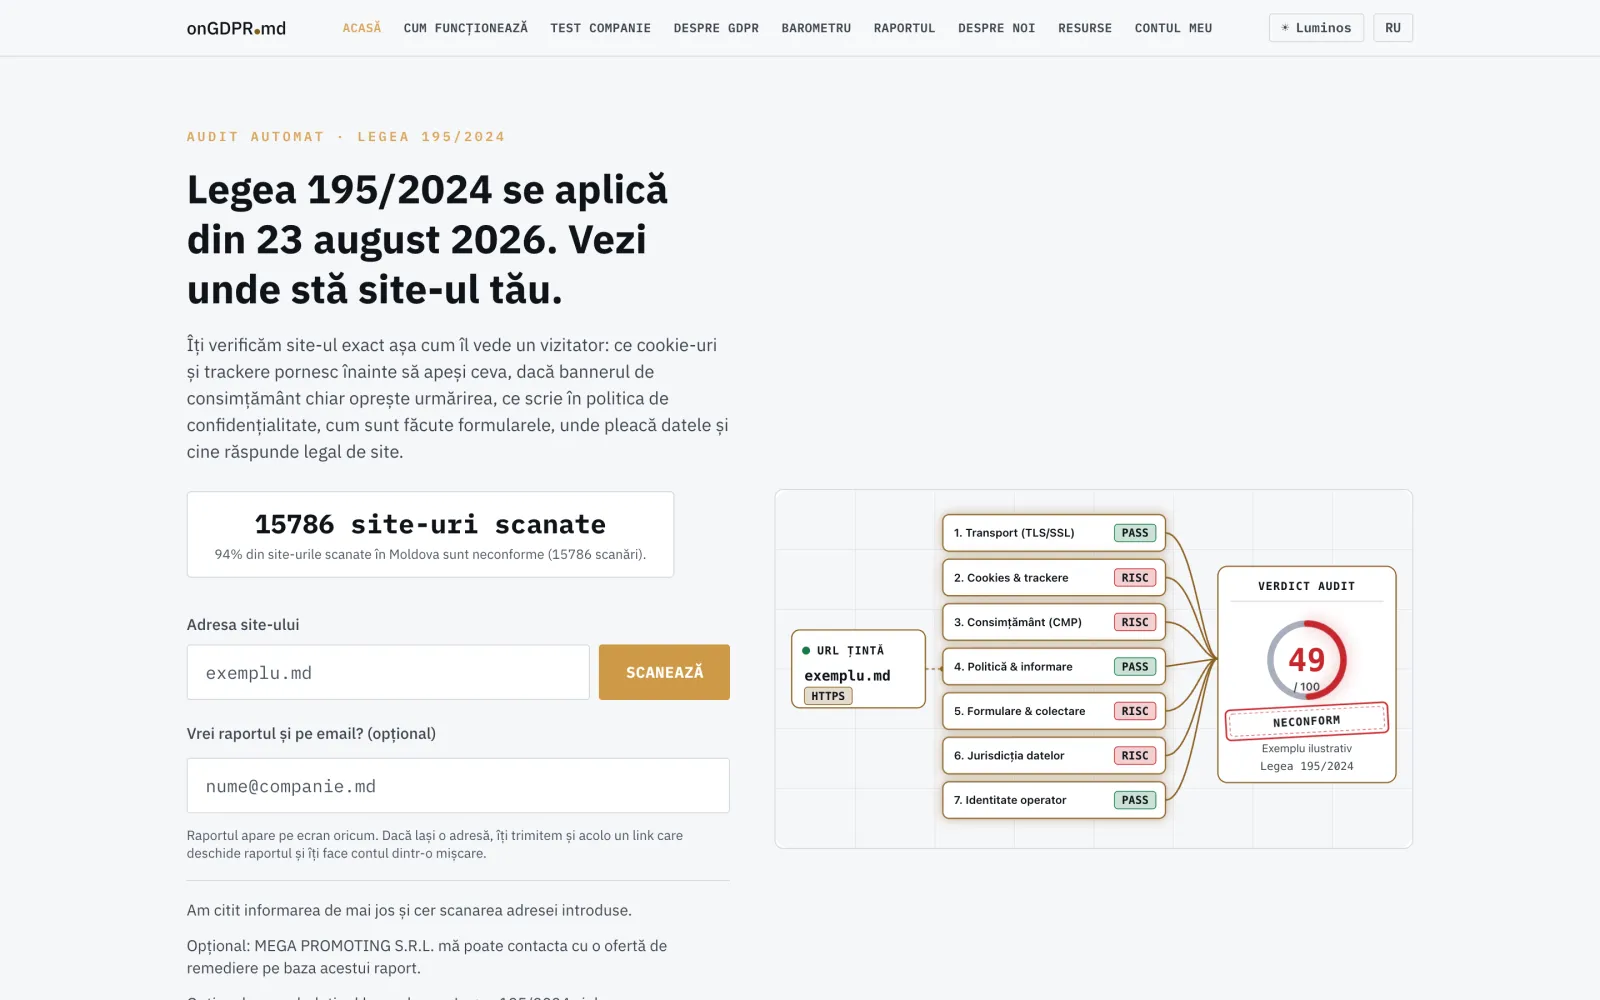
Politica de confidențialitate a unui site spune ce ar trebui să se întâmple. onGDPR.md măsoară ce se întâmplă efectiv: ce se încarcă înainte ca vizitatorul să apuce să aleagă ceva, ce rămâne activ după ce apasă „Refuz tot”, ce spune sau nu spune documentul de informare și unde pleacă datele. Introduci o adresă, primești un scor de la 0 la 100, un verdict și constatări cu dovezi.
Motorul este determinist. Nu există niciun model de limbaj în calea scorului: aceleași intrări dau același rezultat, iar fiecare constatare trimite la un articol din Legea 195/2024 verificat într-un registru al celor 90 de articole ale legii. Un articol pe care nu îl putem confirma în textul legii nu se tipărește.
Legea nr. 195/2024 este în vigoare din 23 august 2026 și abrogă Legea 133/2011. Sancțiunile merg până la 2.000.000 de lei sau 2% din cifra de afaceri, iar autoritatea este CNPDCP. Regimul aplicabil nu e presupus în cod, ci calculat din data scanării.
Scannerul găsește bannerul, apasă efectiv pe controlul de refuz și apoi ascultă traficul de rețea timp de trei secunde. Un tracker contează ca încălcare doar dacă trăgea deja înainte de orice consimțământ și continuă să tragă după refuz fără un semnal de consimțământ refuzat. Un site care rulează corect Google Consent Mode v2, cu refuz implicit, nu e pedepsit pentru pingurile lui fără cookie-uri — regula asta a fost adăugată explicit ca să nu contrazică verificarea care recompensează exact acel comportament.
Transport — HTTPS forțat, HSTS, CSP, conținut mixt, atribute de cookie, antete de securitate. Cookie-uri — trackere și cookie-uri neesențiale înainte de consimțământ, stocare de urmărire. CMP — prezența bannerului, control de refuz, greutate egală între accept și refuz, opțiuni prebifate, retragerea consimțământului și testul comportamental. Politică — douăsprezece elemente de conținut, de la scopuri și temei legal la CNPDCP și data ultimei actualizări. Formulare, jurisdicție și identitatea operatorului completează lista.
Optsprezece selectoare de CMP cunoscute, fiecare cu sursa citată, plus o euristică generică pentru bannerele scrise de mână — foarte frecvente la firmele mici din Moldova — care citește stilurile calculate din pagina vie, nu HTML-ul static. Parcurgerea intră în shadow-DOM deschis și în iframe-uri, pentru că unele bannere trăiesc integral acolo. Shadow-root-urile închise rămân invizibile prin construcție: spunem asta deschis și avem un test care ține afirmația în loc.
Cookie-uri 0,25, mecanismul de consimțământ 0,20, politica 0,20, transportul 0,15, formularele 0,08, jurisdicția 0,07, identitatea operatorului 0,05 — suma exact 1,0. O constatare care pică scade din categoria ei proporțional cu severitatea: critic 1,0, ridicat 0,6, mediu 0,3, scăzut 0,15; un avertisment costă jumătate. Peste 80 e conform, peste 50 e risc, sub — neconform.
O singură constatare critică picată forțează verdictul „neconform” și plafonează scorul la 49, indiferent ce ar spune formula ponderată. Motivul e simplu: trackere care trag înainte de consimțământ, sau un buton de refuz care nu oprește nimic, se întâmplă chiar acum fiecărui vizitator. O politică impecabilă nu trebuie să poată ridica media peste asta.
Buget de 45 de secunde pe scanare. User-agent propriu, care se identifică și trimite la pagina care explică scanarea și cum se refuză. robots.txt-ul site-ului țintă e respectat implicit, cu o citire separată, plafonată la 8 secunde, ca un robots.txt lent să nu mănânce din bugetul auditului. Înainte de orice cerere, o gardă blochează adresele interne, rețeaua locală și punctul de metadate al infrastructurii cloud.
Date și funcționare
De la explorare la implementare
Pagina principală arată comportamentul implicit, dar formularele, paginile de campanie și zonele cu conținut încorporat au adesea alte trackere. Stabilim ce adrese contează și în ce condiții se testează.
Constatările sunt scrise ca să fie acționabile de cine întreține site-ul: ce gazdă, ce cookie, ce antet, ce element de politică lipsește. Separăm ce e observat de ce cere context din interiorul organizației.
Scorul nu este o opinie juridică și nu calculează nicio amendă. Temeiul prelucrării, contractele cu împuterniciții, registrul de prelucrări și evaluarea de impact sunt decizii juridice și organizaționale. Raportul le pregătește terenul cu dovezi; concluzia o trage juristul.
După modificări, se repetă exact același scenariu. O comparație are sens numai între două scanări făcute la fel — altfel se compară un site cu o zi, nu cu el însuși.
Nu. Este o măsurătoare tehnică a suprafeței publice a site-ului, cu dovezi și cu limitele fiecărei constatări. Multe obligații ale legii — temeiul prelucrării, contractele cu împuterniciții, registrul de prelucrări, evaluarea de impact, informarea angajaților — nu se pot observa din exterior și nu apar în raport. Scorul nu este o opinie juridică și nu calculează nicio amendă.
Scannerul găsește bannerul, apasă butonul de refuz și ascultă cererile de rețea încă trei secunde. Un tracker e semnalat doar dacă trăgea deja înainte de consimțământ și continuă și după refuz, fără un semnal de refuz în cerere. Este singura verificare din motor care are nevoie de un browser viu, interactiv, nu de o poză statică a paginii — și este motivul pentru care scanarea durează secunde, nu milisecunde.
Nu. Motorul este determinist: aceleași intrări dau același scor, iar fiecare pondere și fiecare prag stau într-un singur fișier de constante, nu împrăștiate prin cod. Există un asistent care îți explică raportul, și acela este un model de limbaj — dar nu recalculează nimic, iar dacă citează un articol pe care nu îl confirmăm în textul legii, răspunsul lui nu se afișează.
Nu. Înseamnă că suprafața publică testată se comportă bine în scenariile testate. O organizație poate avea un site impecabil și un registru de prelucrări inexistent. Invers funcționează mai bine: un scor prost arată aproape sigur o problemă reală, pentru că verificările care taie cel mai adânc — trackere înainte de consimțământ, refuz care nu oprește nimic — descriu ceva ce se întâmplă chiar acum fiecărui vizitator.
Este o singură vizită, ca a unui vizitator obișnuit, cu buget maxim de 45 de secunde. User-agentul se identifică și trimite la pagina care explică scanarea și cum se refuză, iar robots.txt-ul site-ului e respectat implicit. Nu se trimit formulare, nu se creează conturi și nu se încearcă nicio autentificare.
Un banner ascuns într-un shadow-root închis rămâne invizibil prin construcție — o declarăm și avem un test care ne ține de cuvânt. Nu vedem nici ce se întâmplă după autentificare, ce face serverul cu datele unui formular trimis, unde ajung ele mai departe sau ce prevăd contractele. Raportul spune ce a putut observa și ce nu, iar când pagina nu s-a randat corect reține verdictul în loc să inventeze unul.
Există un registru cu cele 90 de articole ale Legii 195/2024, cu amprenta MD5 a documentului sursă. Un articol care nu e în registru nu se tipărește. Iar dacă un text atribuie o trimitere altui act — de pildă Regulamentului UE 2016/679 — e recunoscută ca atare, nu declarată inventată. Cele două erori nu sunt simetrice: o citare adevărată respinsă dispare fără ca nimic să pară stricat.
195/2024, din 23 august 2026. Codul nu presupune asta, o calculează din data scanării: înainte de acea dată, 133/2011 era activă și 195/2024 se raporta ca pregătire; după, invers. Un raport vechi rămâne astfel citibil în regimul lui, fără să pretindă că spunea altceva.
Exemplu ilustrativ
Un scenariu de utilizare, fără date de client sau rezultate comerciale atribuite.
Adresa publică a site-ului. Nimic altceva — fără acces, fără cont, fără cod de pus în pagină.
Adresa trece prin garda anti-SSRF, apoi robots.txt. Un Chromium real încarcă pagina și se înregistrează tot ce se cere înainte de orice interacțiune. Se caută bannerul — printre 18 selectoare de CMP cunoscute, apoi euristic, inclusiv în shadow-DOM deschis și în iframe-uri. Se apasă refuzul și se ascultă rețeaua încă trei secunde. În paralel rulează celelalte șase module: antete, cookie-uri, politică, formulare, jurisdicție, operator.
Un scor de la 0 la 100, un verdict și constatările cu dovada fiecăreia, articolul de lege verificat în registru și clasificarea — observat, dedus, are nevoie de context, netestabil. Dacă un tracker trăgea înainte de consimțământ și a continuat după refuz, verdictul e neconform și scorul plafonat la 49, oricât de bună ar fi politica.
Ce este necesar:O adresă publică accesibilă, care nu blochează robotul din robots.txt. Raportul acoperă suprafața și scenariile testate; procesele interne, contractele și temeiurile prelucrării rămân o evaluare juridică separată.
Posibilități de colaborare
Inventarierea comportamentului site-urilor, cookie-urilor și cererilor externe, ca suport tehnic pentru echipele IT și responsabilii de protecția datelor.
Definim un pilot în jurul unui proces real: utilizatori, date, integrări, costuri și criterii de acceptare. Extinderea urmează după evaluarea rezultatului.
Stabilim cerințele de accesibilitate, găzduire, protecție a datelor și interoperabilitate. Orice conexiune cu servicii AGE sau STISC necesită validarea eligibilității, accesului și aprobărilor.
Acestea sunt scenarii de adaptare, nu declarații despre contracte sau parteneriate existente. Funcțiile propuse se confirmă în domeniul de lucru al proiectului.
Discută un pilotsesizari.md organizează sesizările despre spațiul public: loc, categorie, descriere și materiale relevante.
Platformă publicăMEGA QR include un generator de coduri și un instrument de transfer optic.
Instrument publicMegaforms explorează colectarea de răspunsuri prin formulare conversaționale, inclusiv răspunsuri vocale și transcriere.
Dezvoltare & demonstrațiiPovestește-ne despre procesul tău. Împreună stabilim ce merită construit, ce putem conecta și cum verificăm rezultatul.